Confier un appareil à réparer : protéger les données avec une réception claire
Une méthode concrète pour les mots de passe, l’accès de test, le périmètre des données et une restitution documentée.
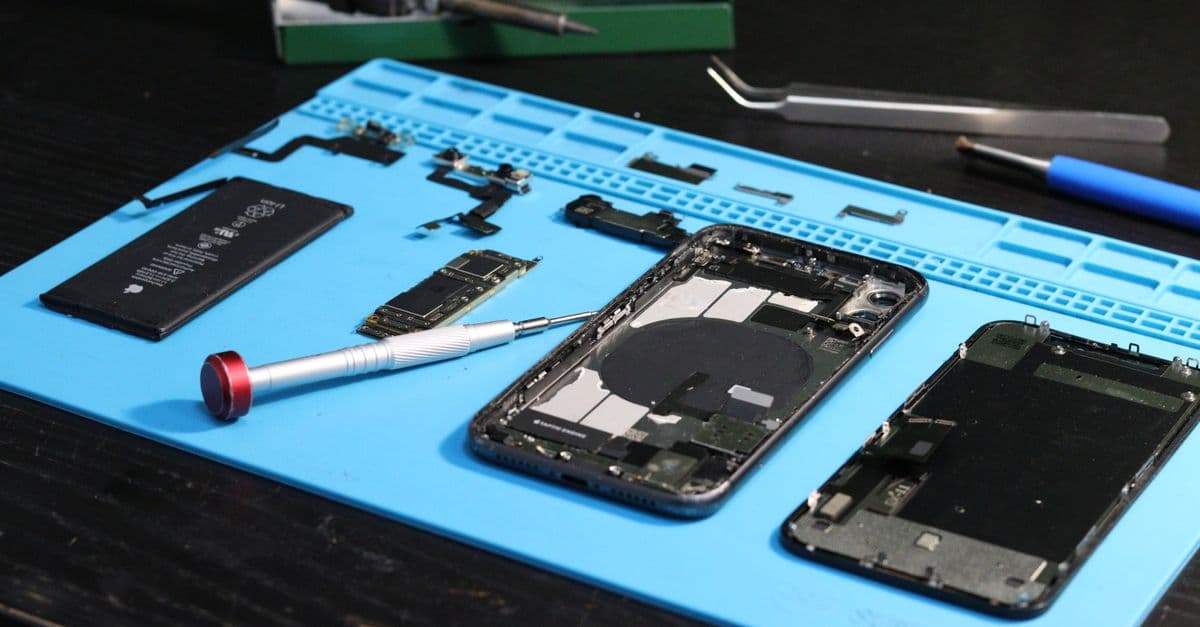
Un téléphone, un ordinateur ou une tablette arrive rarement vide à l’atelier. Photos, e-mails, comptes et données professionnelles l’accompagnent, même si l’intervention ne concerne qu’un écran. Une réception solide sépare donc le périmètre de la réparation de ce que l’équipe doit réellement consulter pour diagnostiquer et tester.
Cet article propose une aide d’organisation, pas un conseil juridique. Pour les établissements de l’UE, les principes de limitation des finalités, de minimisation et d’intégrité de l’article 5 du RGPD constituent un repère utile. Les obligations concrètes dépendent notamment du pays, de la prestation et des données concernées.
Avant le dépôt : l’accès ne doit pas être la règle
Ne demandez pas le code de l’appareil par automatisme. Notez d’abord le défaut à contrôler et déterminez si un appareil déverrouillé est nécessaire. Un changement de batterie peut ne requérir qu’un test fonctionnel limité ; un diagnostic logiciel peut demander un accès temporaire. Lorsqu’une alternative existe — mode invité, compte de test ou test réalisé avec le client — elle est préférable.
| Question | Décision pratique | À noter dans l’ordre |
|---|---|---|
| Que répare-t-on ? | Délimiter le défaut et le travail autorisé | Appareil, numéro de série, ordre |
| Le déverrouillage est-il nécessaire ? | Décider pour le test précis | oui/non et motif |
| Existe-t-il une option moins intrusive ? | Mode invité, compte de test ou test accompagné | option choisie |
| Qui peut y accéder ? | Attribuer un rôle, pas un accès général | nom/rôle si nécessaire |
Un mot de passe ne doit pas figurer dans un champ libre, sur une étiquette ou dans un message non protégé. Si un accès temporaire est inévitable, le client peut l’activer au dépôt puis le modifier après restitution.
Pendant la réparation : limiter ce qui est visible
Un ordre clair évite les détours inutiles. Le personnel n’ouvre que les fonctions nécessaires au diagnostic, à l’intervention ou au test final convenu. Le contenu personnel n’est pas une preuve de réparation réussie. Un test caméra documenté suffit souvent au lieu de consulter des photos ; un test neutre de connectivité peut éviter d’ouvrir une messagerie.
Prévoyez aussi la conduite à tenir en cas de découverte fortuite : ne pas copier ni partager un contenu privé et signaler les difficultés techniques à une personne responsable. Cela protège le client comme l’équipe.
Restitution : fermer l’accès et expliquer le résultat
Restituer l’appareil ne suffit pas. Expliquez le travail réalisé, le point testé et toute limite restante. Si un accès de test a été utilisé, le client doit pouvoir le retirer ou le modifier. L’ordre indique la restitution et le test convenu, sans conserver plus de données que nécessaire.
Les ateliers implantés en France, Allemagne, Autriche, Tchéquie, Espagne, Croatie ou Slovénie peuvent s’appuyer sur ce socle en vérifiant règles locales et contrats. Le droit de l’UE ne s’applique pas directement en Türkiye ; le flux doit alors être ajusté au contexte local, aux conditions contractuelles et au rôle réel de l’entreprise, sans copier un modèle européen tel quel.
Un processus répétable ne complique pas la confidentialité : il réduit les incertitudes et précise ce qui était nécessaire à la réparation.
Continuer la lecture
Réception des pièces détachées : une routine qui protège les dossiers
Un contrôle de réception clair détecte les pièces erronées, endommagées ou non affectées avant qu'elles ne retardent une réparation.
Lire l'article
Pièces en reliquat : piloter les réparations sans promettre une date fragile
Un déroulé concret pour les retards fournisseur, les informations fiables et les décisions traçables.
Lire l'article
Compter les pièces sans bloquer l’atelier : la méthode du comptage tournant
Des comptages courts et planifiés rendent le stock de pièces plus fiable sans fermer l’activité pour un inventaire unique.
Lire l'articlePrêt pour moins de paperasse ?
Commencez gratuitement ou faites-vous conseiller sans engagement. Nous configurons tout — vous continuez vos réparations.
14 jours d’essai gratuit · Configuration incluse · Résiliable à tout moment